TLS
SSL-Modi im Verbindungsdialog und wie jede Engine sie umsetzt.
Die Auswahl SSL / TLS unter Erweitert gibt es für PostgreSQL, MySQL und SQL Server
(einschließlich der kompatiblen Produkte). l8db schreibt den Modus als Parameter sslmode in die
Verbindungs-URL. Zertifikate prüft l8db gegen den Zertifikatsspeicher des Betriebssystems.
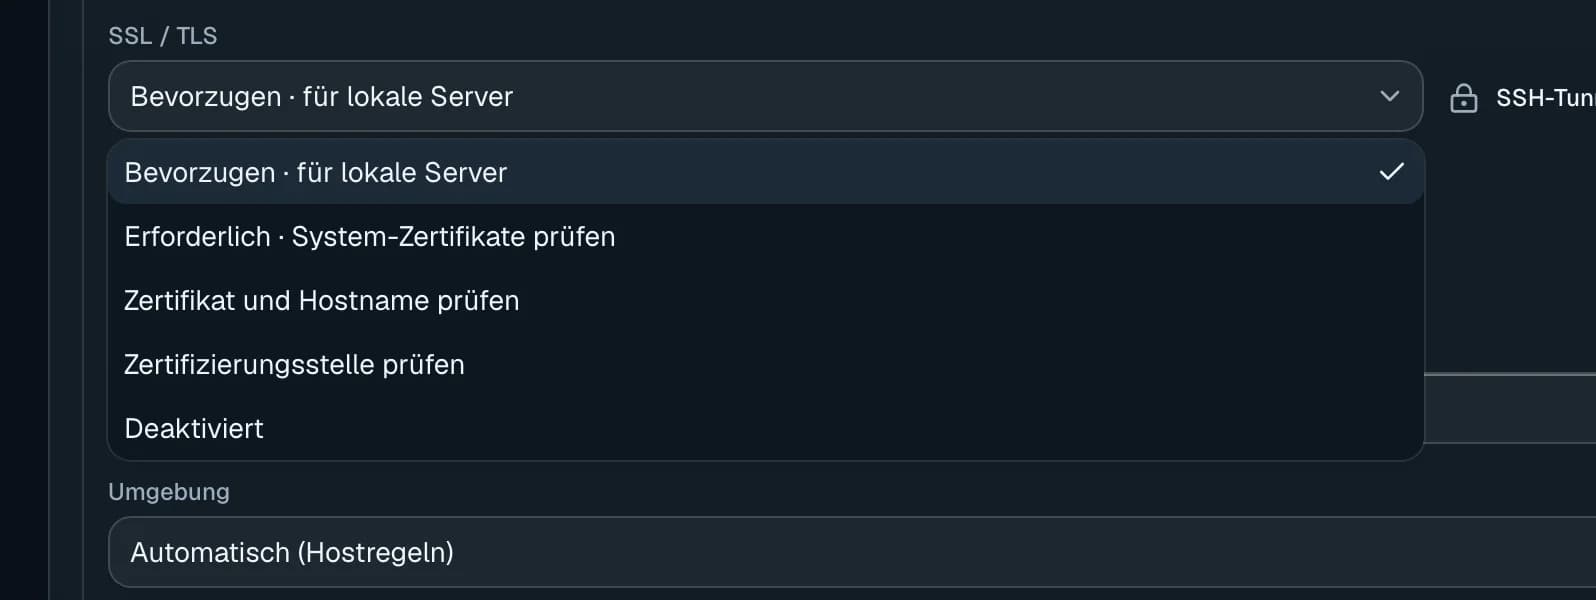
| Option im Dialog | Wert |
|---|---|
| Bevorzugen · für lokale Server | prefer |
| Erforderlich · System-Zertifikate prüfen | require |
| Zertifikat und Hostname prüfen | verify-full |
| Zertifizierungsstelle prüfen | verify-ca |
| Deaktiviert | disable |
Standardwert
Für neue Verbindungen gilt Standard-SSL-Modus unter Einstellungen → Sicherheit & SSH (Bevorzugen, Erzwingen, Deaktiviert, Zertifikat prüfen; Standard: Bevorzugen). Ausnahmen:
- SQL Server startet mit Deaktiviert.
- Azure SQL startet mit Erforderlich.
- Enthält eine eingefügte URL
sslmodeoderencrypt, übernimmt l8db diesen Wert.
Umsetzung je Engine
PostgreSQL
| Modus | Verhalten |
|---|---|
disable | Kein TLS. |
prefer | TLS, wenn der Server es anbietet; dann mit Prüfung von Zertifikat und Hostname. |
require | TLS erforderlich, Zertifikat und Hostname werden geprüft. |
verify-ca | TLS erforderlich, Zertifikat wird geprüft, Hostname nicht. |
verify-full | TLS erforderlich, Zertifikat und Hostname werden geprüft. |
Anders als bei libpq prüft require in l8db das Zertifikat.
MySQL und kompatible Produkte
| Modus | Verhalten |
|---|---|
disable | Kein TLS. |
prefer, require | TLS ohne Zertifikatsprüfung. |
verify-ca | TLS, Zertifikat wird geprüft, Hostname nicht. |
verify-full | TLS, Zertifikat und Hostname werden geprüft. |
In der URL versteht l8db auch ssl-mode mit den MySQL-Werten DISABLED, PREFERRED,
REQUIRED, VERIFY_CA und VERIFY_IDENTITY.
SQL Server und Azure SQL
| Modus | Verhalten |
|---|---|
disable | Keine Verschlüsselung. |
prefer | Verschlüsselung wird nicht erzwungen. |
require, verify-ca, verify-full | Verschlüsselung erforderlich. |
In der URL entspricht encrypt=false (auch no, 0, disable, disabled) dem Modus
disable, encrypt=optional dem Modus prefer, jeder andere Wert dem Modus require.
trust_server_certificate=true akzeptiert das Serverzertifikat ohne Prüfung.
Engines ohne SSL-Auswahl
| Engine | TLS |
|---|---|
| ClickHouse | über https://, Port 8443 oder 443, secure=1 oder ssl=1 in der URL |
| MongoDB | über die Parameter der MongoDB-URL, etwa tls=true |
| Redis | über das URL-Schema rediss:// |
| Oracle, Cassandra, ODBC | nicht über den Dialog einstellbar |
| SQLite, libSQL, DuckDB | nicht relevant, lokale Dateien |
Schlägt der TLS-Aufbau fehl, meldet l8db „TLS-Verbindung fehlgeschlagen. Prüfe SSL-Modus, Servername und das Zertifikat im System-Zertifikatsspeicher.“