Benutzer und Rollen
Du legst in PostgreSQL Benutzer und Rollen an, änderst ihre Eigenschaften und vergibst Rechte per Klick.
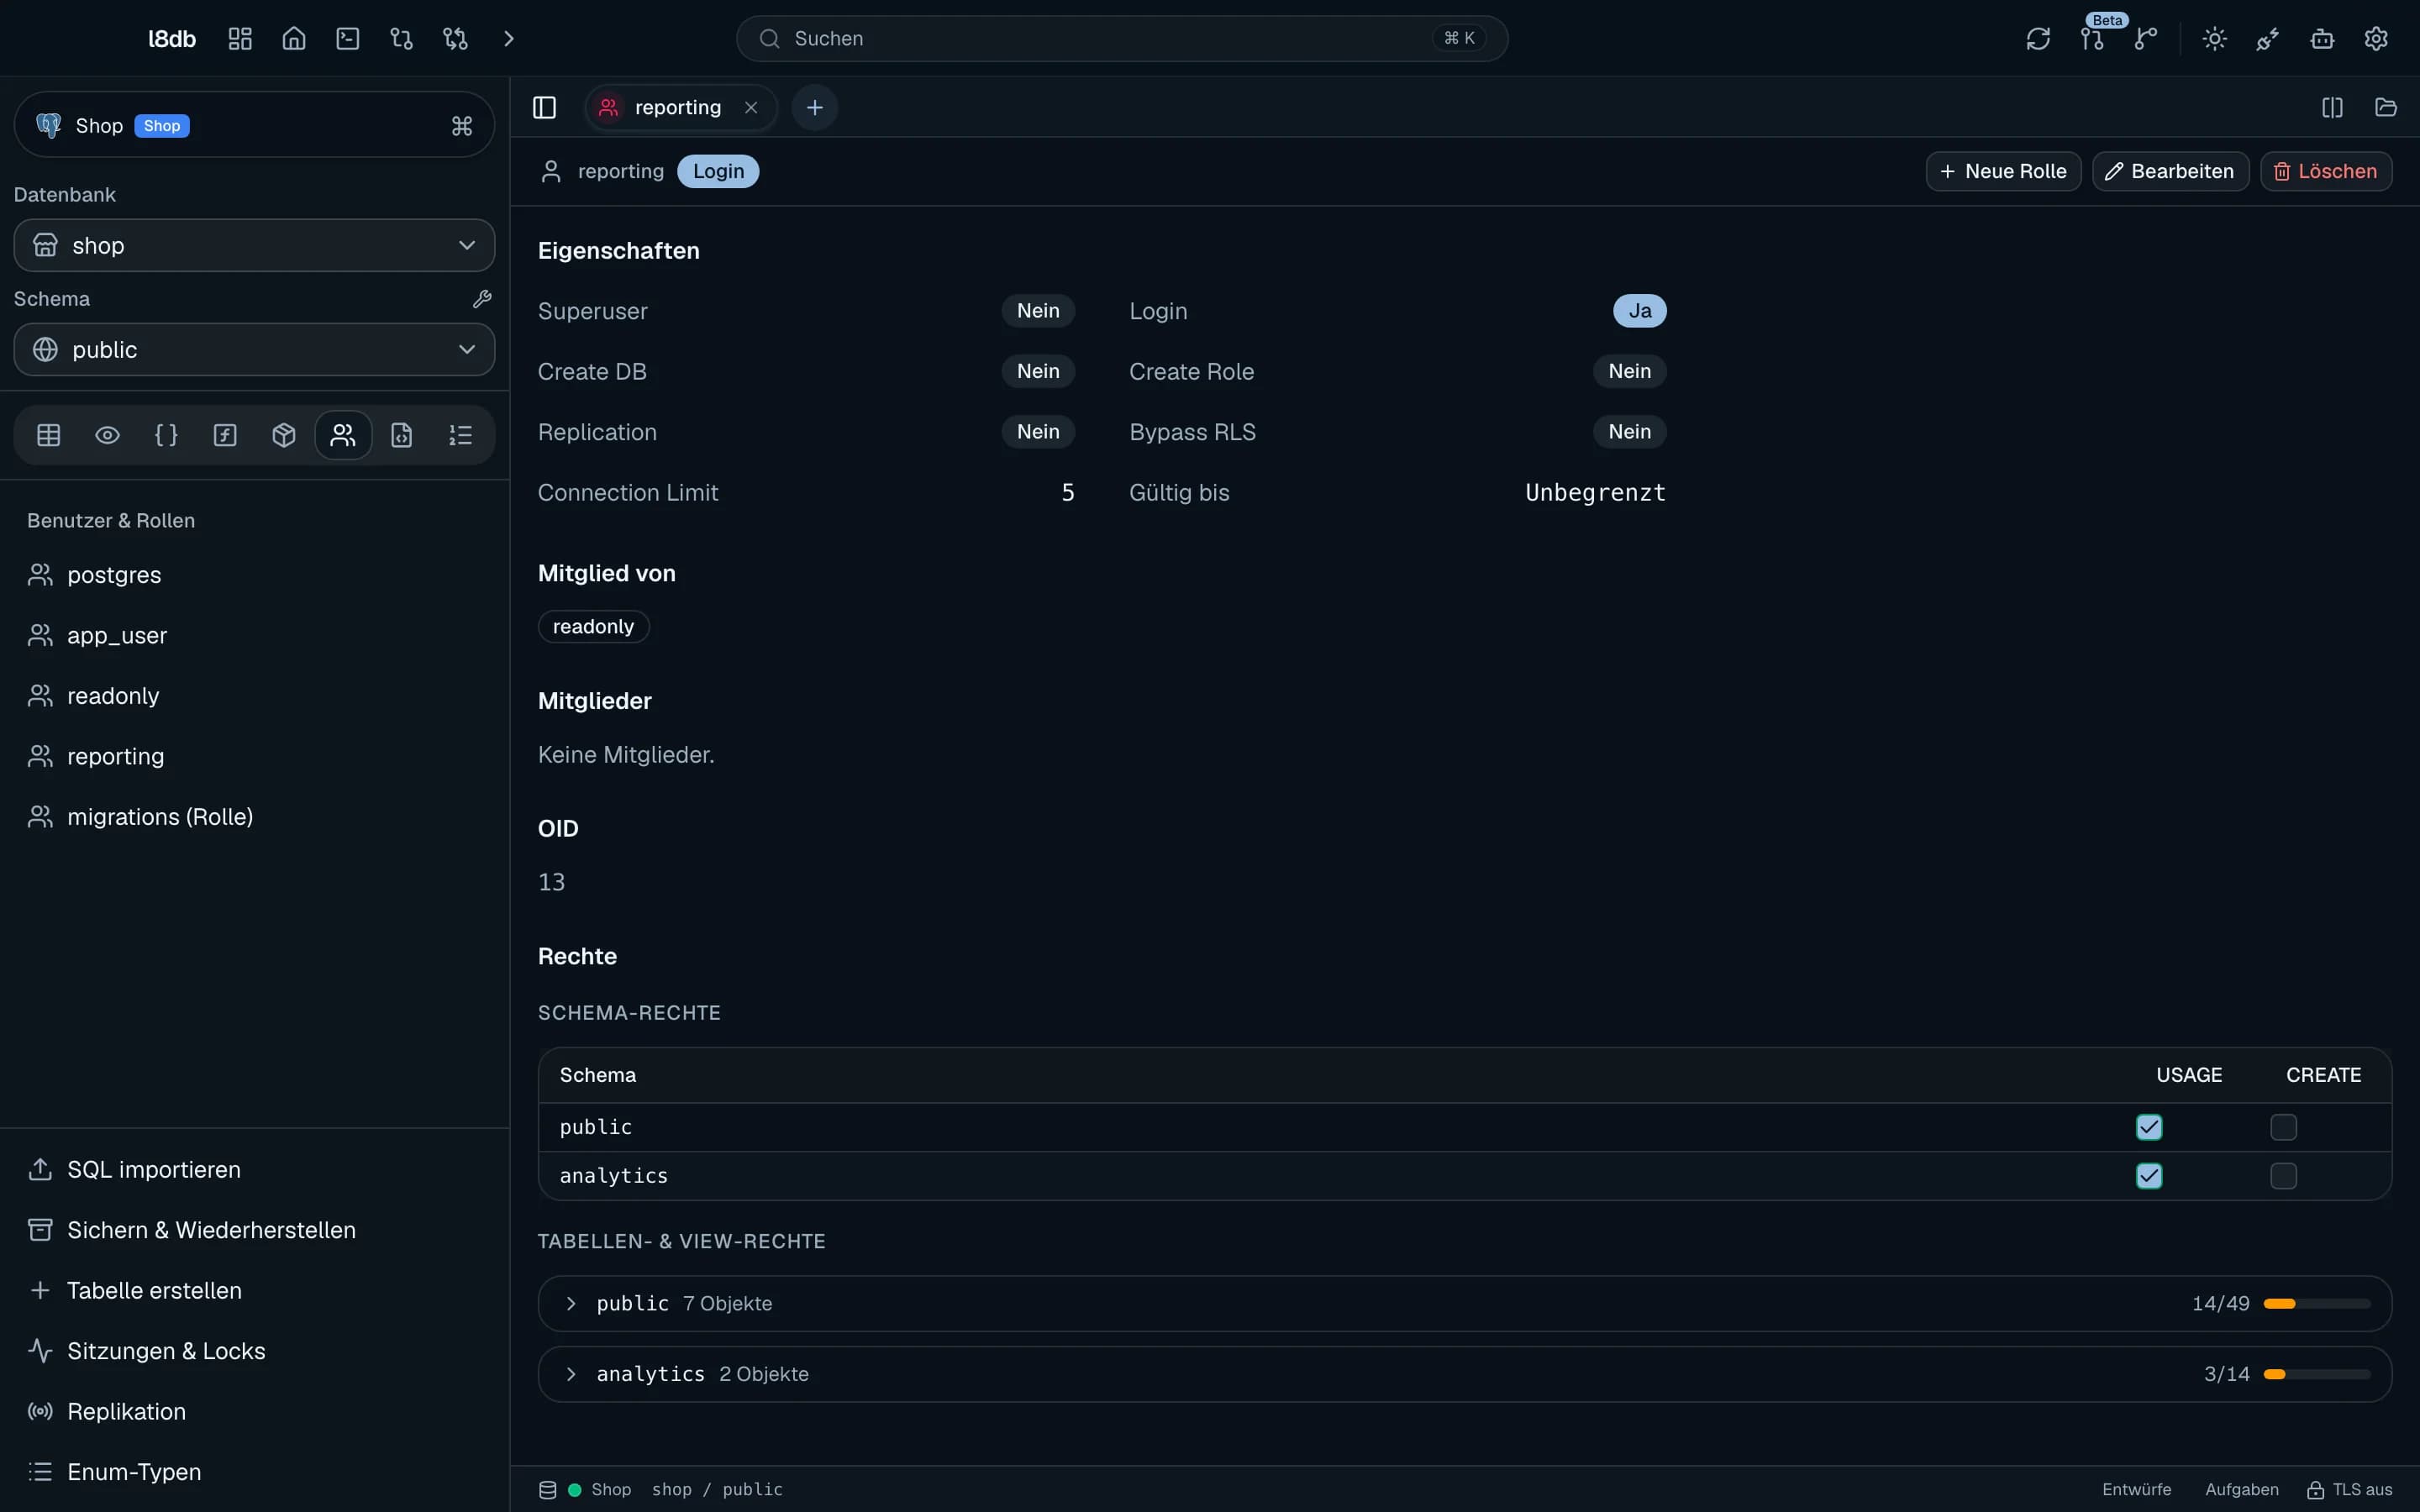
In PostgreSQL ist jeder Benutzer eine Rolle. Eine Rolle mit Login darf sich anmelden, eine Rolle ohne Login bündelt Rechte für andere. Hier siehst du alle Rollen, änderst sie und vergibst Rechte auf Schemas und Tabellen.
Nur PostgreSQL
Die Rollenverwaltung gibt es nur für PostgreSQL. Bei anderen Engines fehlt der Reiter Benutzer in der Seitenleiste.
Rolle öffnen
Reiter Benutzer wählen
Wechsle in der Seitenleiste auf den Reiter Benutzer. Die Liste heißt Benutzer & Rollen. Rollen ohne Login stehen dort als name (Rolle).
Rolle anklicken
Ein Klick öffnet die Rolle in einem eigenen Tab. Oben siehst du die Badges Login oder Rolle und bei Bedarf Superuser.
Weitere Zustände der Liste: Lade Benutzer… und Keine Rollen gefunden.
Was die Ansicht zeigt
Eigenschaften
Jede Eigenschaft steht als Ja oder Nein da.
Prop
Type
Mitgliedschaften
- Mitglied von listet die Rollen, deren Rechte diese Rolle erbt. Leer: Keine Mitgliedschaften.
- Mitglieder listet die Rollen, die zu dieser Rolle gehören. Leer: Keine Mitglieder.
- Dazu kommt die OID, die interne Nummer der Rolle.
Rechte vergeben
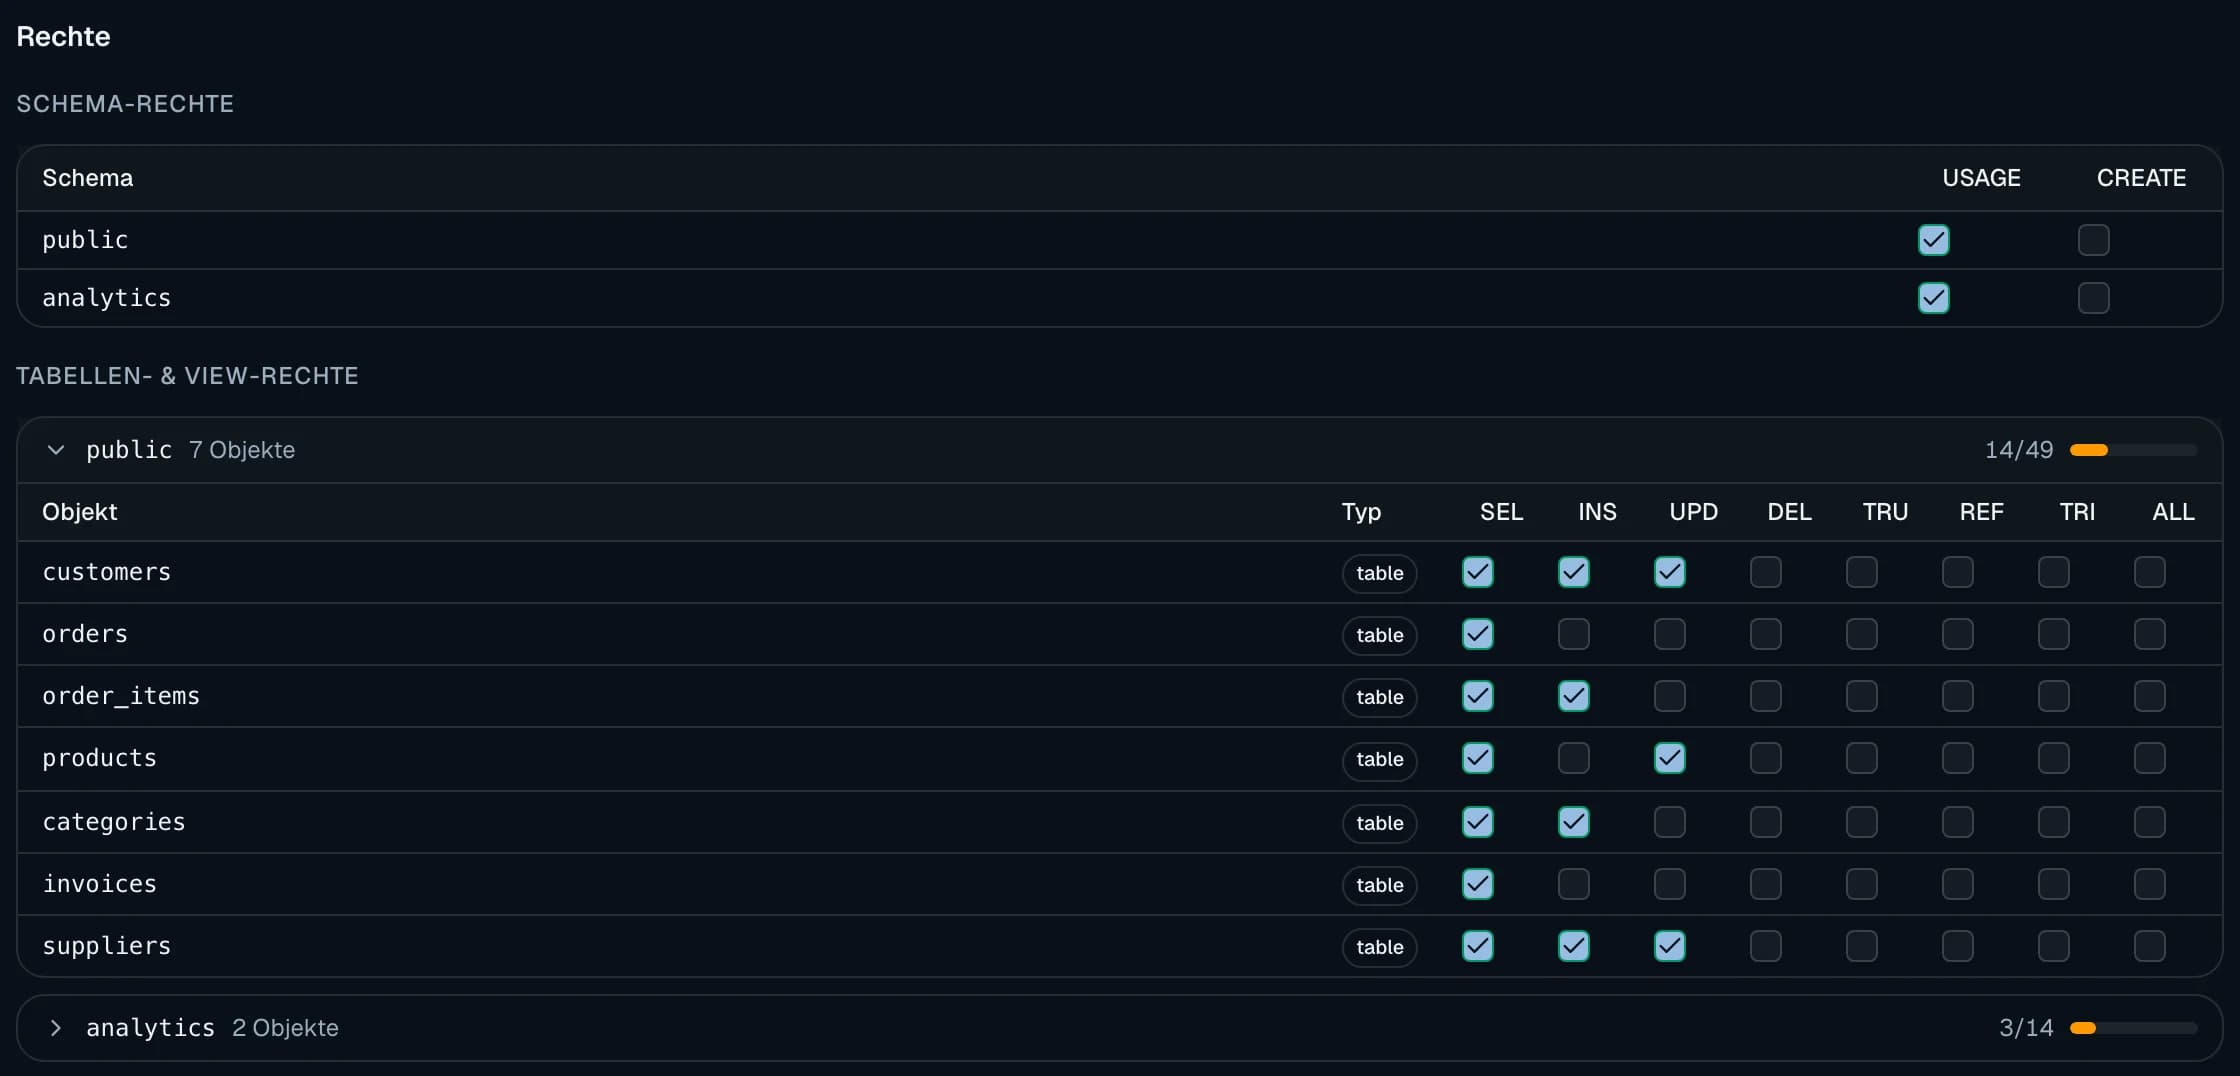
Im Bereich Rechte setzt du Rechte per Kästchen. Jeder Klick wirkt sofort: l8db führt GRANT
oder REVOKE aus und zeigt dabei kurz einen Ladekreis.
Schema-Rechte setzen
Unter Schema-Rechte vergibst du USAGE (Objekte im Schema benutzen) und CREATE (Objekte
anlegen).
Schema aufklappen
Unter Tabellen- & View-Rechte sind die Objekte nach Schema gruppiert und zugeklappt. Jede Gruppe zeigt {n} Objekte und einen Balken, wie viele Rechte schon vergeben sind.
Kästchen anklicken
Klicke das gewünschte Recht an. ALL vergibt oder entzieht alle Rechte auf einmal
(ALL PRIVILEGES).
| Spalte | Recht | Bedeutung |
|---|---|---|
| SEL | SELECT | lesen |
| INS | INSERT | Zeilen einfügen |
| UPD | UPDATE | Zeilen ändern |
| DEL | DELETE | Zeilen löschen |
| TRU | TRUNCATE | Tabelle leeren |
| REF | REFERENCES | Fremdschlüssel darauf anlegen |
| TRI | TRIGGER | Trigger anlegen |
| ALL | ALL PRIVILEGES | alles auf einmal |
Die Spalte Typ zeigt, ob es eine Tabelle, View, Sequenz oder Materialized View ist. Fährst du mit der Maus über eine Abkürzung, zeigt ein Tooltip den vollen Namen. Ein Schema ohne Objekte zeigt Keine Objekte.
Rolle bearbeiten
Werte ändern
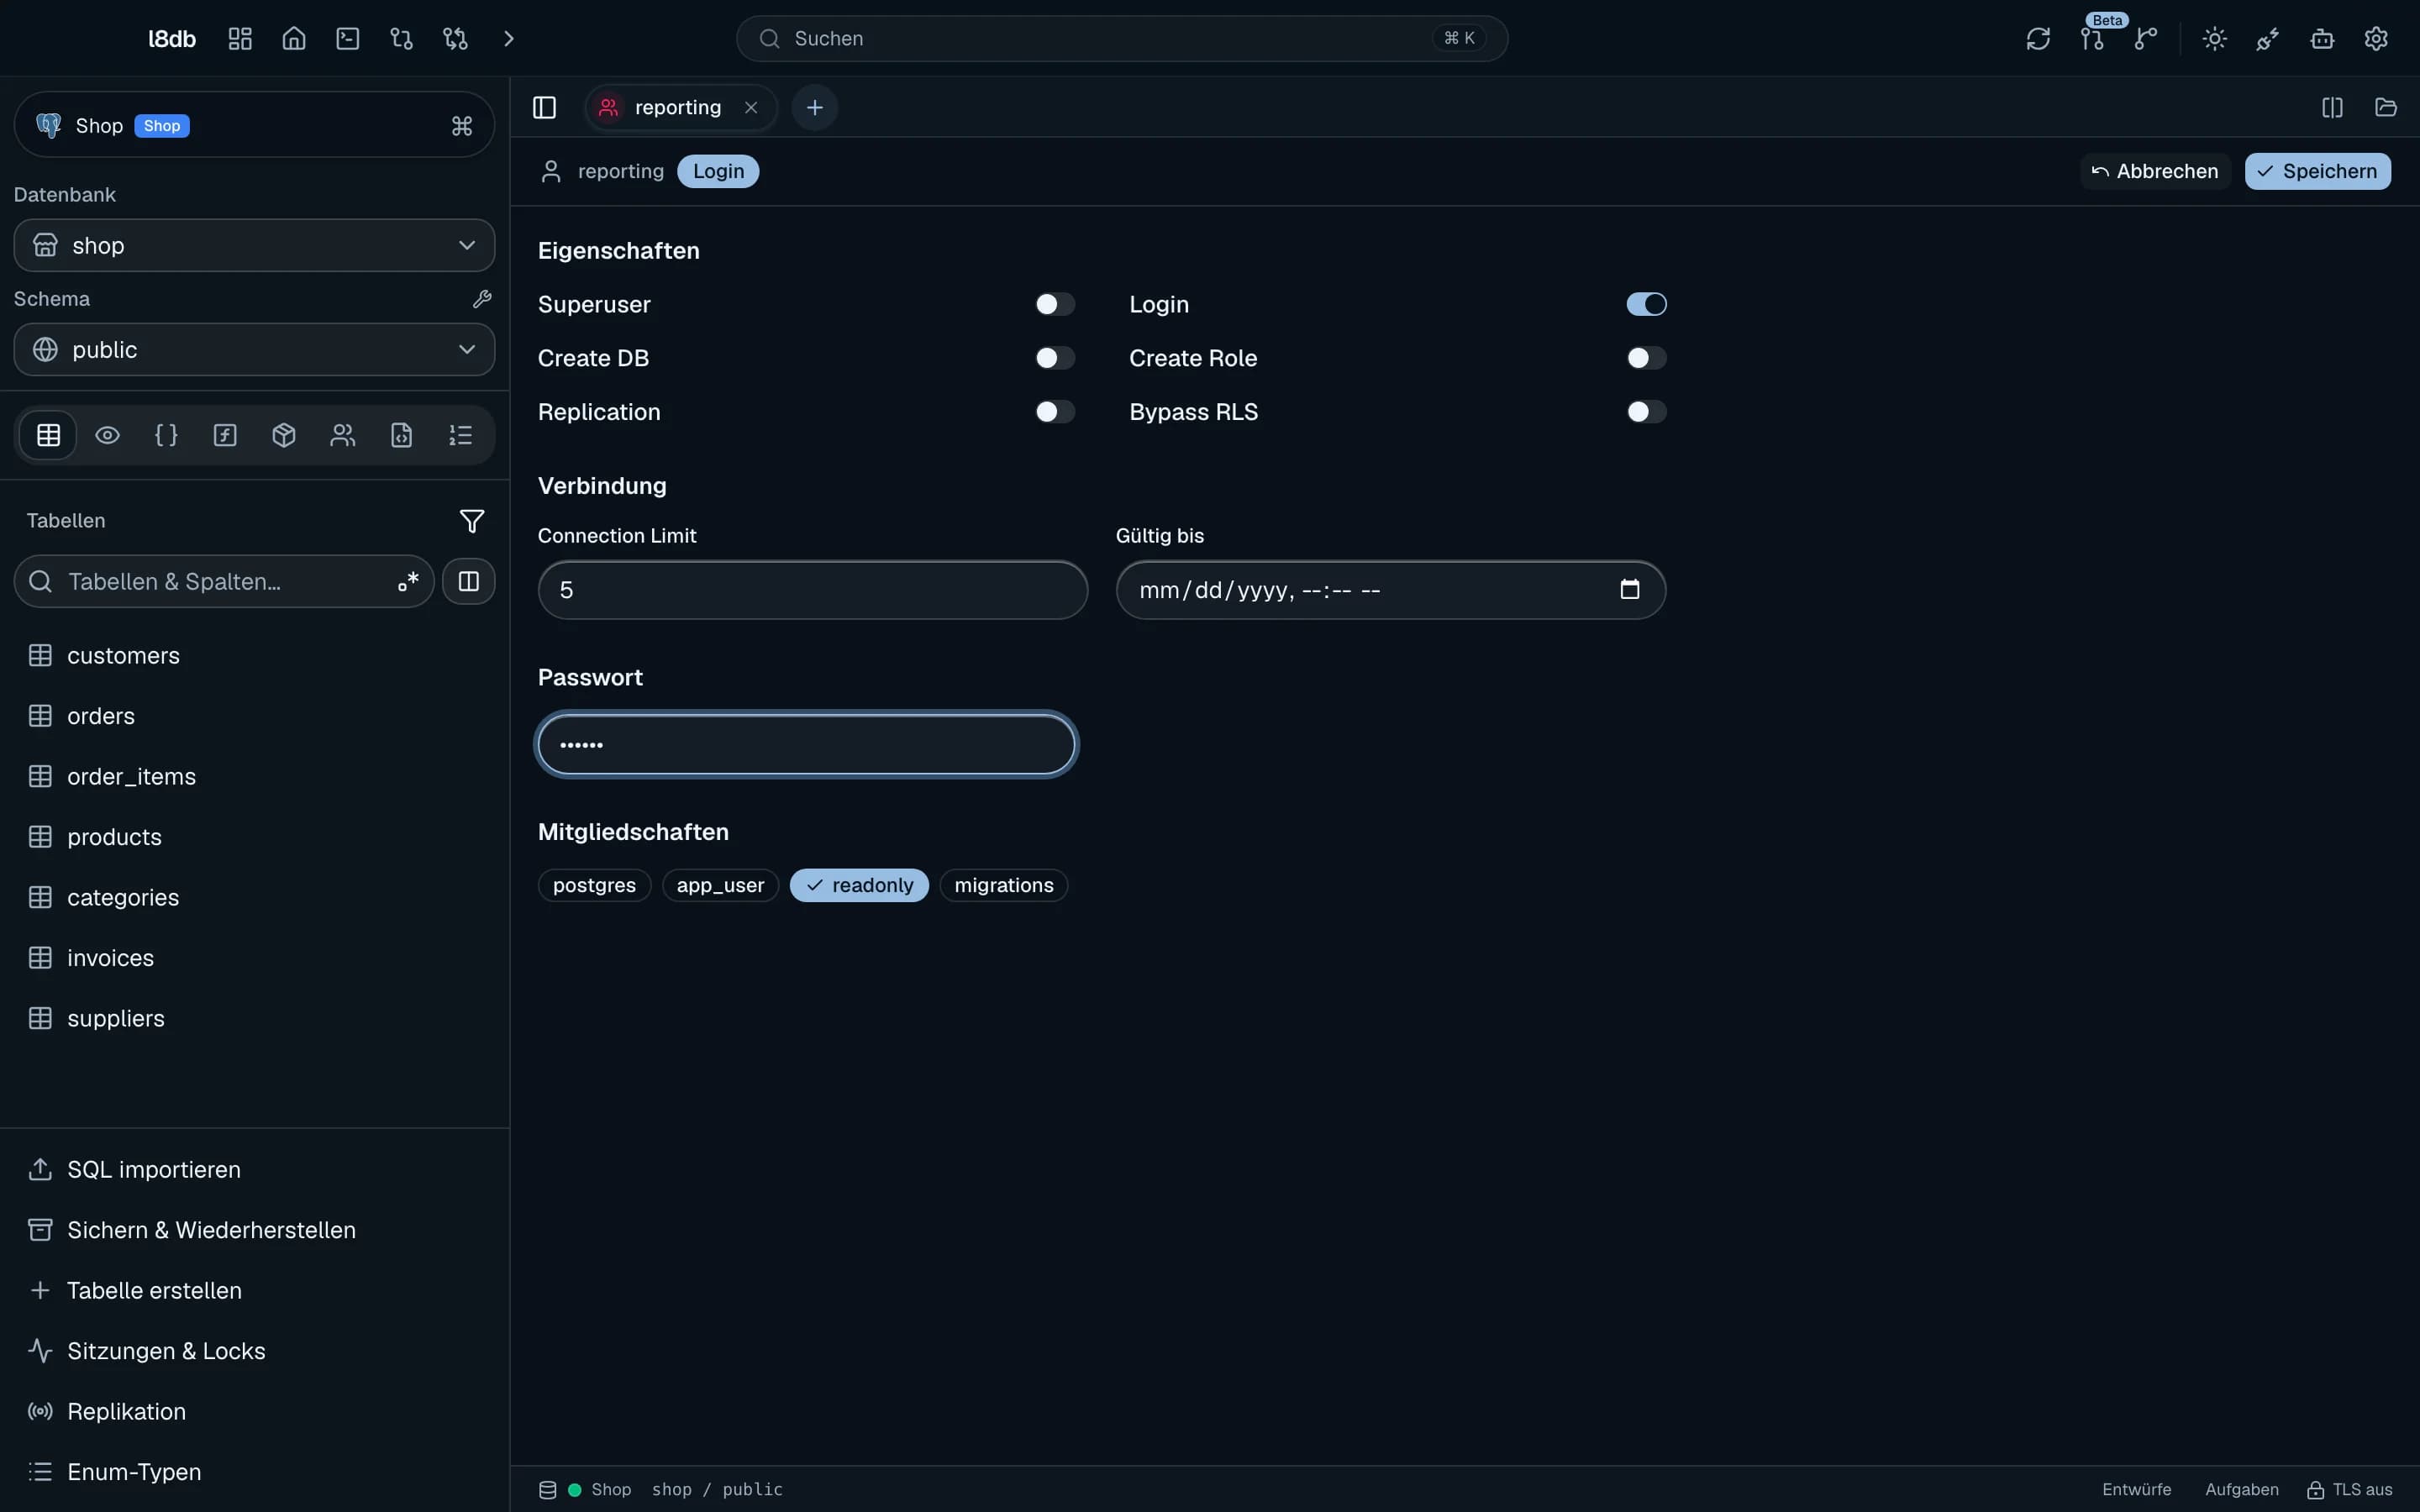
- Unter Verbindung setzt du Connection Limit (
-1 = Unbegrenzt) und Gültig bis. - Unter Passwort gibst du ein neues Passwort ein. Leer bleibt das alte bestehen.
- Unter Mitgliedschaften klickst du Rollen-Badges an, um die Rolle aufzunehmen oder zu entfernen. Gibt es keine, steht dort Keine anderen Rollen vorhanden.
Speichern
Speichern führt ALTER ROLE und die nötigen GRANT- bzw. REVOKE-Befehle für
Mitgliedschaften aus. Abbrechen verwirft deine Änderungen.
Ablaufdatum entfernen
Leerst du Gültig bis, setzt l8db VALID UNTIL 'infinity'. Das Passwort läuft dann nie ab.
Neue Rolle anlegen
Dialog öffnen
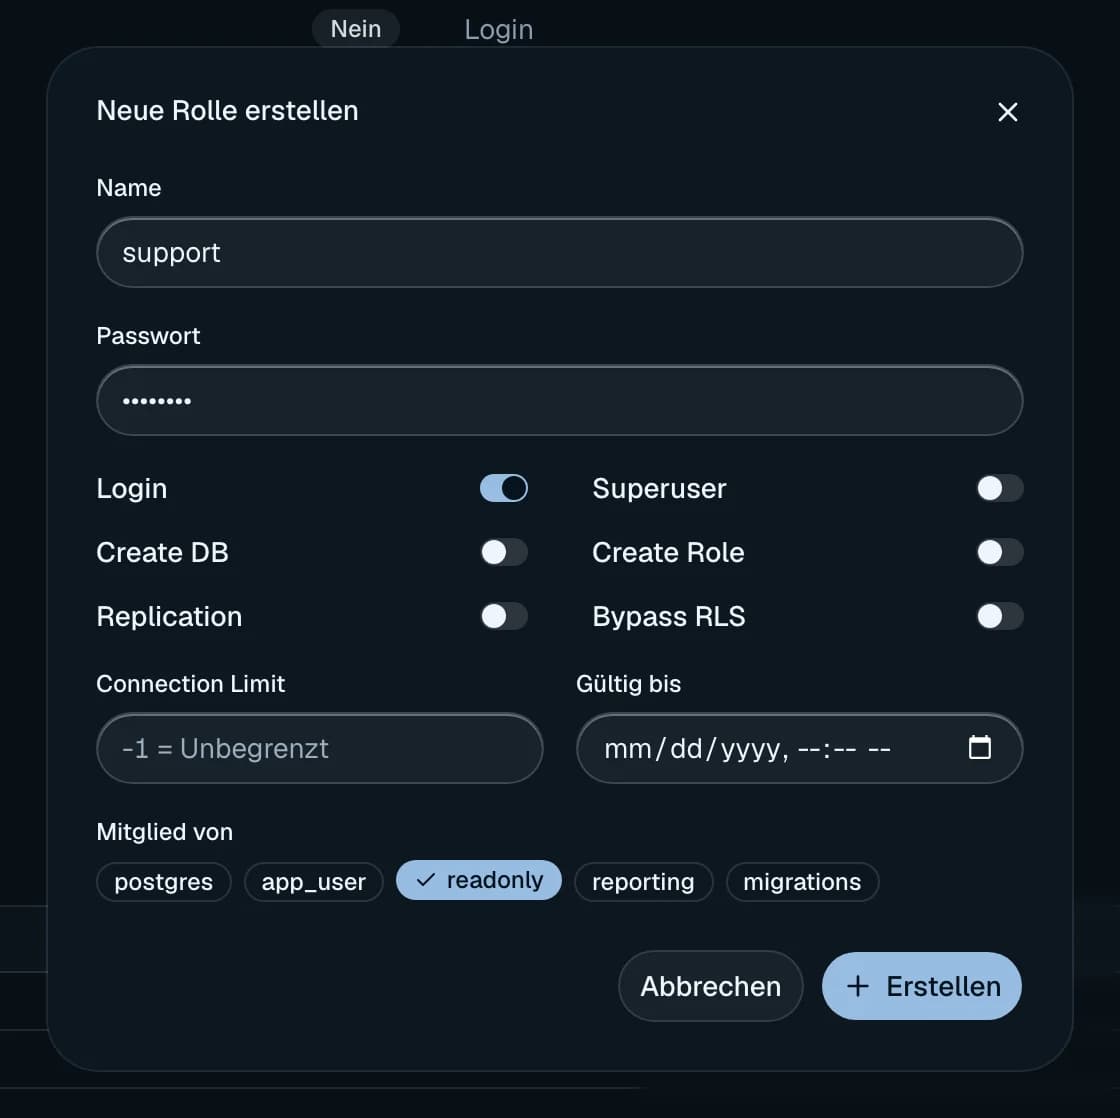
Klicke in einer geöffneten Rolle oben auf Neue Rolle. Der Dialog Neue Rolle erstellen öffnet sich.
Felder ausfüllen
Gib einen Name ein. Passwort ist optional. Login ist schon eingeschaltet. Lass es an für einen Benutzer, schalte es aus für eine Gruppenrolle.
Erstellen
Erstellen ist erst mit Namen aktiv. Danach öffnet l8db die neue Rolle und meldet Rolle "{name}" erstellt.
Rolle löschen
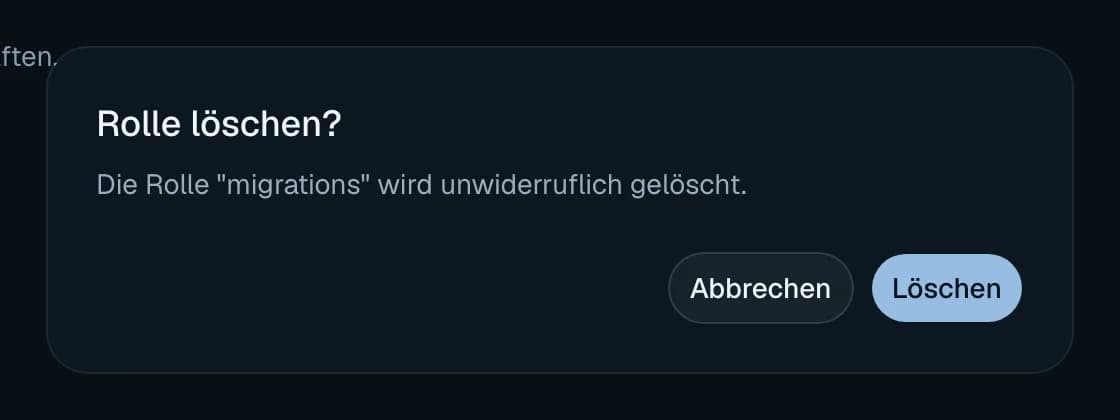
Klicke oben auf Löschen. l8db fragt Rolle löschen? mit dem Hinweis
Die Rolle "{name}" wird unwiderruflich gelöscht. Bestätigst du, führt l8db DROP ROLE aus.
Rolle besitzt noch Objekte?
PostgreSQL lehnt DROP ROLE ab, solange die Rolle Tabellen besitzt oder Rechte hat. Übertrage
vorher die Objekte mit REASSIGN OWNED BY und entferne die Rechte mit DROP OWNED BY im
Query-Editor.
- Rolle "{name}" erstellt, Rolle "{name}" aktualisiert, Rolle "{name}" gelöscht
- Rolle "{name}" nicht gefunden.
- Fehler beim Laden der Rollen
Im Lesemodus der Verbindung sind Anlegen, Ändern, Löschen und das Vergeben von Rechten gesperrt.